Osobom interesującym się tematem bezpieczeństwa w sieci oraz aktywnym użytkownikom Internetu może się wydawać, że na temat cyberbezpieczeństwa powiedziano już wszystko, a informacje te dotarły do niemal każdego. Mimo to codziennie zdarzają się kradzieże pieniędzy autoryzowane danymi pozyskanymi przez cyberprzestępców.
Namiastką informującą o skali z jaką mamy aktualnie do czynienia mogą być dane zebrane przez zespół CRIST KNF, który podaje, że tylko w II kw. 2021 pojawiło się 1300 domen wyłudzających dane od użytkowników. Warto jednak pamiętać, że fałszywe domeny to tylko jedna z wielu możliwości wyłudzania danych. Cyberprzestępcy dysponują bowiem arsenałem narzędzi, wśród których aktualnie królują te wykorzystujące różne formy socjotechniki.
Aktualne informacje dotyczące cyberzagrożeń można również znaleźć na stronie CSIRT NASK.
Co możemy zrobić? Przede wszystkim ostrzegać i edukować pracowników i Klientów. Dlatego też dziś proponujemy Państwu zapoznanie się z kilkoma grafikami, które przedstawiamy poniżej.
1. Jak się chronić przed oszustwem na OLX?
PAMIĘTAJ!
- Nie koresponduj z nieznanymi osobami poza platformą sklepu.
- Nie daj się pospieszać. Gdy się człowiek śpieszy, to... złodziej łatwiej kradnie.
- Nie klikaj w jakiekolwiek otrzymywane linki od kupującego.
- Jeśli koniecznie chcesz kliknąć, to sprawdź link kilka razy - czy prowadzi do strony na którą chcesz trafić i czy ta strona jest tą, na którą chciałeś trafić.
- Nie podawaj swoich danych na zewnętrznych formularzach, ani rozmówcy w trakcie rozmowy.
- Najważniejsze: nikomu nie podawaj numeru karty płatniczej, zwłaszcza po to, aby otrzymać pieniądze. Podanie numeru karty zawsze oznacza, że pobierze z niej pieniądze. Pilnuj zarówno numeru karty jak i dat ważności oraz kodu CVV. Przy ich pomocy oszust może dokonać kradzieży.
- Czytaj SMS-y lub wiadomości autoryzacyjne! Sprawdzaj co autoryzujesz i na jakie konto trafią pieniądze. To ostatni moment by nie dać się nabrać.

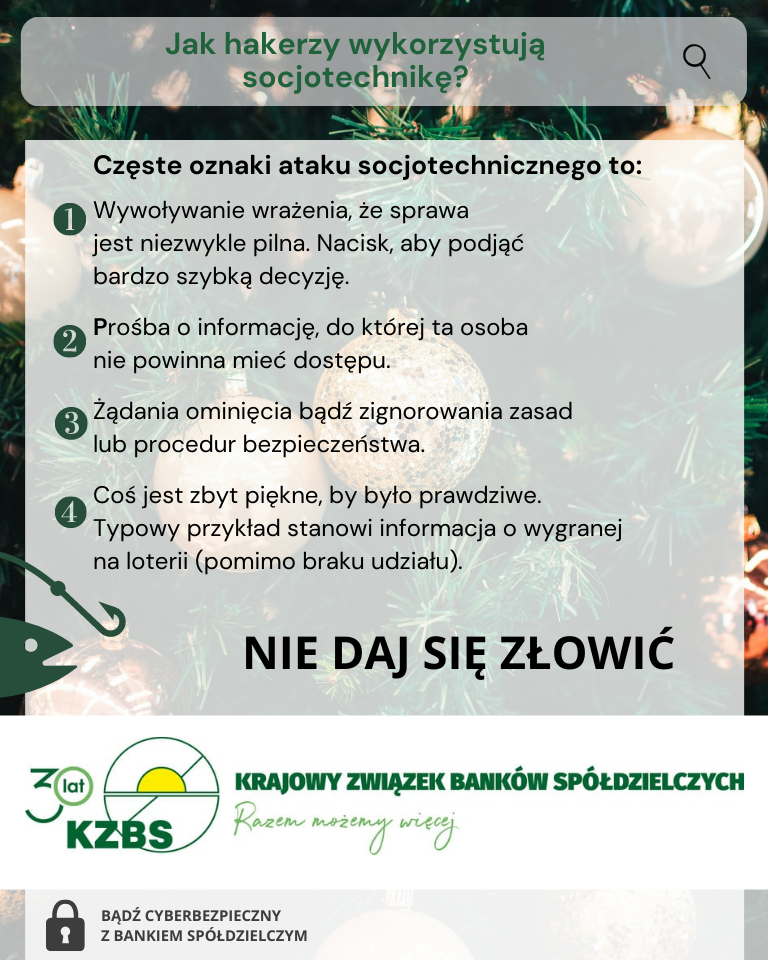
2. Jak hakerzy wykorzystują socjotechnikę?
Częste oznaki ataku socjotechnicznego to:
- Wywoływanie wrażenia, że sprawa jest niezwykle pilna. Nacisk, aby podjąć bardzo szybką decyzję.
- Prośba o informację, do której ta osoba nie powinna mieć dostępu.
- Żądania ominięcia bądź zignorowania zasad lub procedur bezpieczeństwa.
- Coś jest zbyt piękne, by było prawdziwe. Typowy przykład stanowi informacja o wygranej na loterii (pomimo braku udziału).
NIE DAJ SIĘ ZŁOWIĆ
3. Jak utworzyć bezpieczne hasło?
- Wymyśl zdanie, którego nigdy nie zapomnisz np. banki spółdzielcze najbliżej klientów
- Utwórz słowo z pierwszych 3 liter każdego słowa np. bansponajkli
- Zmień wybrane litery na duże i dodaj cyfry, które łatwo zapamiętasz np. banSpOnajkli
- Dodaj znaki interpunkcyjne i symbole np. !banSpOnajkli.

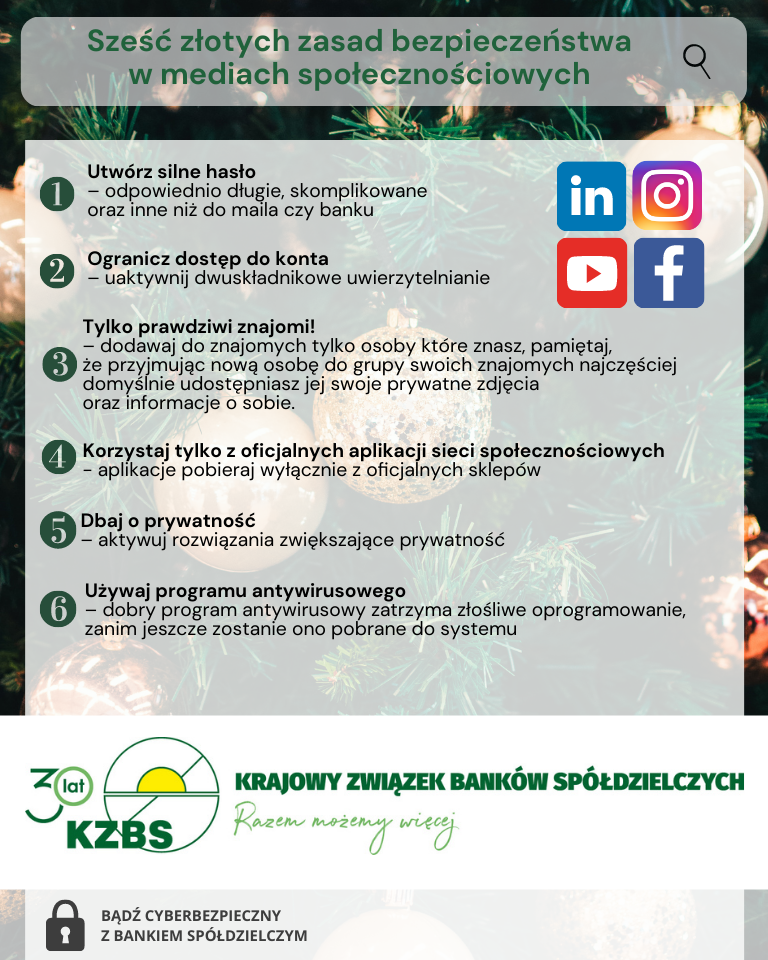
4. Sześć złotych zasad bezpieczeństwa w mediach społecznościowych
- Utwórz silne hasło
- odpowiednio długie, skomplikowane oraz inne niż do maila czy banku
- Ogranicz dostęp do konta
- uaktywnij dwuskładnikowe uwierzytelnianie
- Tylko prawdziwi znajomi
- dodawaj do znajomych tylko osoby które znasz, pamiętaj, 3 że przyjmując nową osobę do grupy swoich znajomych najczęściej domyślnie udostępniasz jej swoje prywatne zdjęcia oraz informacje o sobie.
- Korzystaj tylko z oficjalnych aplikacji sieci społecznościowych
- aplikacje pobieraj wyłącznie z oficjalnych sklepów
- Dbaj o prywatność
- aktywuj rozwiązania zwiększające prywatność
- Używaj programu antywirusowego
- dobry program antywirusowy zatrzyma złośliwe oprogramowanie, zanim jeszcze zostanie ono pobrane do systemu
5. Jak się chronić przed złośliwym oprogramowaniem?
- Im aktualniejsze jest Twoje oprogramowanie, tym mniej luk w zabezpieczeniach mają Twoje systemy i tym trudniej je zainfekować.
- Zachowaj czujność. Cyberprzestępcy będą próbowali Cię podejść tak, by zainfekować Twój komputer za pomocą załączników do e-maili lub złośliwych odnośników.
- Kopie zapasowe są nieodzowne. Często to jedyny sposób uporania się z zainfekowaniem malware.
Najlepszą obroną przed malware jest aktualizowanie oprogramowania, instalowanie zaufanego oprogramowania antywirusowego od renomowanych dostawców i zachowanie czujności odnośnie wszelkich prób podstępnego zainfekowania Twojego systemu.
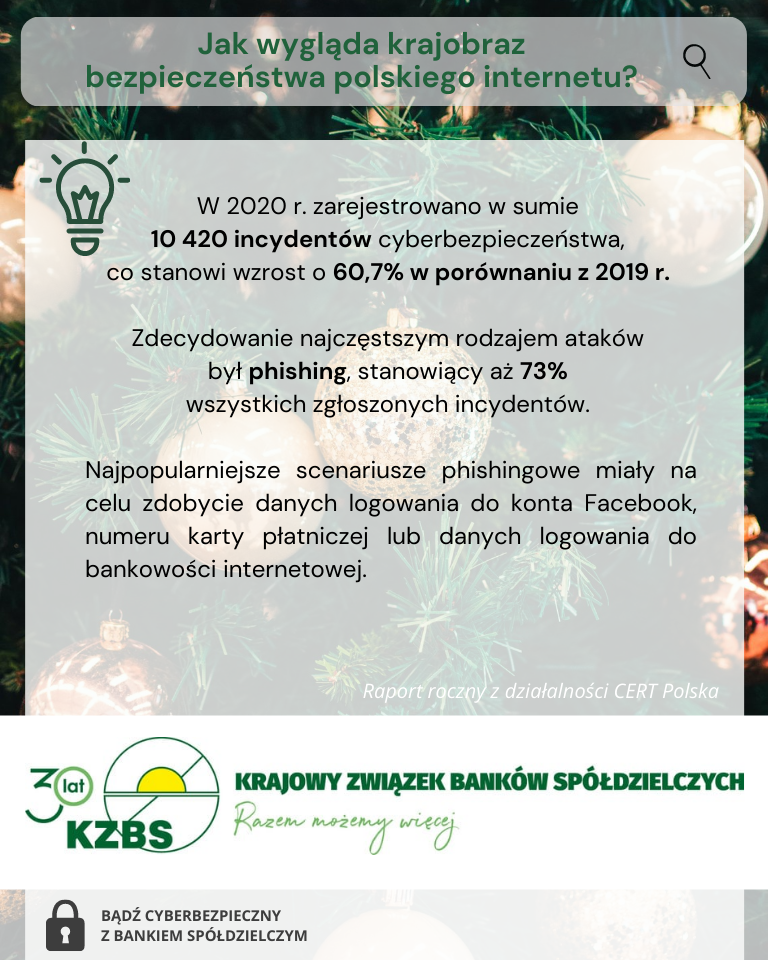
6. Jak wygląda krajobraz bezpieczeństwa polskiego Internetu?
W 2020 r. zarejestrowano w sumie 10 420 incydentów cyberbezpieczeństwa, co stanowi wzrost o 60,7% w porównaniu z 2019 r.
Zdecydowanie najczęstszym rodzajem ataków był phishing, stanowiący aż 73% wszystkich zgłoszonych incydentów.
Najpopularniejsze scenariusze phishingowe miały na celu zdobycie danych logowania do konta Facebook, numeru karty płatniczej lub danych logowania do bankowości internetowej.